Domain pin-tan.de kaufen?
Wir ziehen mit dem Projekt
pin-tan.de um.
Sind Sie am Kauf der Domain
pin-tan.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain pin-tan.de kaufen?
Warum ist die Zwei-Faktor-Authentifizierung ein wichtiger Bestandteil der Sicherheit im Online-Banking?
Die Zwei-Faktor-Authentifizierung bietet eine zusätzliche Sicherheitsebene, da sie neben dem Passwort ein weiteres Element zur Identitätsprüfung erfordert. Dadurch wird das Risiko von unbefugtem Zugriff auf das Bankkonto erheblich reduziert. Selbst wenn das Passwort kompromittiert wird, ist ein Angreifer ohne den zweiten Faktor nicht in der Lage, auf das Konto zuzugreifen. **
Welche Vorteile bietet die Zwei-Faktor-Authentifizierung im Vergleich zur herkömmlichen Passwort-Authentifizierung?
Die Zwei-Faktor-Authentifizierung bietet eine zusätzliche Sicherheitsebene, da neben dem Passwort ein weiterer Authentifizierungsfaktor benötigt wird, z.B. ein SMS-Code oder Fingerabdruck. Dadurch wird das Risiko von unbefugtem Zugriff auf das Konto reduziert. Die Zwei-Faktor-Authentifizierung ist effektiver gegen Phishing-Angriffe, da selbst bei gestohlenem Passwort der Angreifer noch einen weiteren Faktor benötigt, um sich einzuloggen. **

Ähnliche Suchbegriffe für Phishing
Top-Angebote
Produkte zum Begriff Phishing:
-
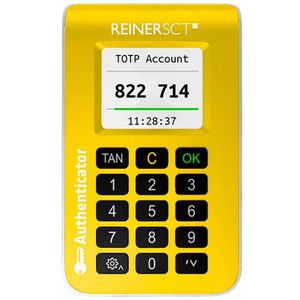
REINER SCT TAN-Generator Authenticator, TOTP-Generator, Zwei-Faktor-Authentisierung30-sekündige Generierung von TOTP-Einmalpasswörtern Zusätzliche PIN-Absicherung möglich Arbeitet ohne Internetverbindung Integrierte Kamera zur QR-Code-Erkennung Mit 1,77'' Farbdisplay und gummierten Tasten Merkmale: Ausführung: für QR Code, mit Kamera, TOTP-Generator weitere Produktinformationen: Anwendungen: 2FA (Zwei-Faktor-Authentisierung) Schnittstellen: Bluetooth 4 LE, USB 2.0 unterstützt: OATH-TOTP nach RFC 6238 Anzahl unterstützter TOTP-Konten: 60 Stromversorgung: 3 x AAA / Mignon Batterie Maße: 102 x 62,5 x 19 mm (HxBxT) Lieferung: inkl. Batterien46,24 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Reiner SCT Authenticator mini, Zwei-Faktor Authentifikation,Effiziente KontoverwaltungDer REINER SCT Authenticator mini unterstützt bis zu 100 Konten, so dass der Benutzer mehrere Zugangspunkte einfach und sicher verwalten kann.Klare InformationsanzeigeDer Authenticator ist mit einem LCD-Display ausgestattet, das eine visuelle Rückmeldung und einen einfachen Zugriff auf wichtige Informationen bietet, damit die Benutzer ihren Zugang in Echtzeit überwachen können.Vielseitigkeit bei der TemperaturDas Gerät ist für den Betrieb in einem Temperaturbereich von 0°C bis 50°C ausgelegt und kann somit verschiedenen Umgebungsbedingungen standhalten, wodurch es sich für unterschiedliche Umgebungen eignet.Hohe Konformität mit StandardsDieser Authentifikator hält sich an mehrere Konformitätsstandards, einschließlich SHA-512, SHA-256 und OATH TOTP, und gewährleistet so eine sichere Authentifizierung und Datenschutz.Gebrauchsfertige KonnektivitätDer REINER SCT Authenticator mini wird mit einem 1 m langen USB-Kabel geliefert, das den Anschluss an Geräte erleichtert und eine schnelle Integration in bestehende Sicherheitseinrichtungen ermöglicht.68,65 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann man den Zugangscode der Zwei-Faktor-Authentifizierung umgehen oder deaktivieren?
Es ist nicht empfehlenswert oder ethisch, den Zugangscode der Zwei-Faktor-Authentifizierung (2FA) zu umgehen oder zu deaktivieren. Die 2FA ist eine wichtige Sicherheitsmaßnahme, um den Zugriff auf ein Konto zu schützen. Wenn du Probleme mit der 2FA hast, solltest du dich an den entsprechenden Dienstanbieter wenden, um Unterstützung zu erhalten. **
-
Wie kann die Zwei-Faktor-Authentifizierung die Sicherheit von Online-Konten verbessern? Und welche verschiedenen Methoden der Zwei-Faktor-Authentifizierung gibt es?
Die Zwei-Faktor-Authentifizierung verbessert die Sicherheit von Online-Konten, indem sie ein zusätzliches Sicherheitselement hinzufügt, das über das traditionelle Passwort hinausgeht. Durch die Kombination von etwas, das der Benutzer kennt (Passwort) und etwas, das der Benutzer besitzt (z.B. Smartphone), wird es schwieriger für Angreifer, auf das Konto zuzugreifen. Verschiedene Methoden der Zwei-Faktor-Authentifizierung umfassen SMS-Codes, Authentifizierungs-Apps wie Google Authenticator und physische Sicherheitsschlüssel wie YubiKey. **
-
Wie erhöht die Zwei-Faktor-Authentifizierung die Sicherheit von Online-Konten?
Die Zwei-Faktor-Authentifizierung erfordert neben dem Passwort eine zusätzliche Bestätigung, z.B. durch einen SMS-Code oder Fingerabdruck. Dadurch wird es schwieriger für Hacker, auf das Konto zuzugreifen, selbst wenn das Passwort gestohlen wurde. Die Zwei-Faktor-Authentifizierung bietet eine zusätzliche Sicherheitsebene, da ein Angreifer sowohl das Passwort als auch den zweiten Faktor benötigt, um Zugriff zu erhalten. **
-
Wie funktioniert die Zwei-Faktor-Authentifizierung und warum ist sie wichtig für die Sicherheit im Online-Banking?
Die Zwei-Faktor-Authentifizierung erfordert zwei verschiedene Arten von Identitätsnachweisen, wie z.B. Passwort und SMS-Code. Dies erhöht die Sicherheit, da ein Angreifer beide Faktoren benötigen würde, um Zugriff zu erhalten. Im Online-Banking schützt dies vor unbefugtem Zugriff und hilft, die persönlichen Finanzdaten sicher zu halten. **


Wie kann die Zwei-Faktor-Authentifizierung dazu beitragen, die Sicherheit von Online-Konten zu erhöhen? Was sind die Vorteile der Zwei-Faktor-Authentifizierung im Vergleich zur herkömmlichen Passwort-Eingabe?
Die Zwei-Faktor-Authentifizierung erhöht die Sicherheit von Online-Konten, indem sie eine zusätzliche Sicherheitsebene bietet, die über das traditionelle Passwort hinausgeht. Durch die Verwendung von zwei verschiedenen Authentifizierungsfaktoren, wie z.B. einem Passwort und einem Einmalcode, wird es für Angreifer schwieriger, auf das Konto zuzugreifen. Im Vergleich zur herkömmlichen Passwort-Eingabe bietet die Zwei-Faktor-Authentifizierung einen zusätzlichen Schutz vor Phishing-Angriffen, Datenlecks und unbefugtem Zugriff. **
Wer bietet zwei Faktor Authentifizierung?
Wer bietet zwei Faktor Authentifizierung? Zwei-Faktor-Authentifizierung wird von vielen großen Technologieunternehmen wie Google, Apple, Microsoft und Facebook angeboten. Diese zusätzliche Sicherheitsebene hilft, Benutzerkonten vor unbefugtem Zugriff zu schützen, indem sie neben dem Passwort eine weitere Bestätigungsmethode erfordert. Durch die Verwendung von Methoden wie SMS-Codes, Authentifizierungs-Apps oder physischen Sicherheitsschlüsseln können Benutzer sicherstellen, dass nur autorisierte Personen auf ihre Konten zugreifen können. Die Zwei-Faktor-Authentifizierung ist eine effektive Methode, um die Sicherheit von Online-Konten zu erhöhen und die Privatsphäre der Benutzer zu schützen. **
Top-Angebote
Produkte zum Begriff Phishing:
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
REINER SCT TAN-Generator Authenticator, TOTP-Generator, Zwei-Faktor-Authentisierung30-sekündige Generierung von TOTP-Einmalpasswörtern Zusätzliche PIN-Absicherung möglich Arbeitet ohne Internetverbindung Integrierte Kamera zur QR-Code-Erkennung Mit 1,77'' Farbdisplay und gummierten Tasten Merkmale: Ausführung: für QR Code, mit Kamera, TOTP-Generator weitere Produktinformationen: Anwendungen: 2FA (Zwei-Faktor-Authentisierung) Schnittstellen: Bluetooth 4 LE, USB 2.0 unterstützt: OATH-TOTP nach RFC 6238 Anzahl unterstützter TOTP-Konten: 60 Stromversorgung: 3 x AAA / Mignon Batterie Maße: 102 x 62,5 x 19 mm (HxBxT) Lieferung: inkl. Batterien46,24 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Warum ist die Zwei-Faktor-Authentifizierung ein wichtiger Bestandteil der Sicherheit im Online-Banking?
Die Zwei-Faktor-Authentifizierung bietet eine zusätzliche Sicherheitsebene, da sie neben dem Passwort ein weiteres Element zur Identitätsprüfung erfordert. Dadurch wird das Risiko von unbefugtem Zugriff auf das Bankkonto erheblich reduziert. Selbst wenn das Passwort kompromittiert wird, ist ein Angreifer ohne den zweiten Faktor nicht in der Lage, auf das Konto zuzugreifen. **
-
Welche Vorteile bietet die Zwei-Faktor-Authentifizierung im Vergleich zur herkömmlichen Passwort-Authentifizierung?
Die Zwei-Faktor-Authentifizierung bietet eine zusätzliche Sicherheitsebene, da neben dem Passwort ein weiterer Authentifizierungsfaktor benötigt wird, z.B. ein SMS-Code oder Fingerabdruck. Dadurch wird das Risiko von unbefugtem Zugriff auf das Konto reduziert. Die Zwei-Faktor-Authentifizierung ist effektiver gegen Phishing-Angriffe, da selbst bei gestohlenem Passwort der Angreifer noch einen weiteren Faktor benötigt, um sich einzuloggen. **
-
Wie kann man den Zugangscode der Zwei-Faktor-Authentifizierung umgehen oder deaktivieren?
Es ist nicht empfehlenswert oder ethisch, den Zugangscode der Zwei-Faktor-Authentifizierung (2FA) zu umgehen oder zu deaktivieren. Die 2FA ist eine wichtige Sicherheitsmaßnahme, um den Zugriff auf ein Konto zu schützen. Wenn du Probleme mit der 2FA hast, solltest du dich an den entsprechenden Dienstanbieter wenden, um Unterstützung zu erhalten. **
-
Wie kann die Zwei-Faktor-Authentifizierung die Sicherheit von Online-Konten verbessern? Und welche verschiedenen Methoden der Zwei-Faktor-Authentifizierung gibt es?
Die Zwei-Faktor-Authentifizierung verbessert die Sicherheit von Online-Konten, indem sie ein zusätzliches Sicherheitselement hinzufügt, das über das traditionelle Passwort hinausgeht. Durch die Kombination von etwas, das der Benutzer kennt (Passwort) und etwas, das der Benutzer besitzt (z.B. Smartphone), wird es schwieriger für Angreifer, auf das Konto zuzugreifen. Verschiedene Methoden der Zwei-Faktor-Authentifizierung umfassen SMS-Codes, Authentifizierungs-Apps wie Google Authenticator und physische Sicherheitsschlüssel wie YubiKey. **
Ähnliche Suchbegriffe für Phishing
-
Reiner SCT Authenticator mini, Zwei-Faktor Authentifikation,Effiziente KontoverwaltungDer REINER SCT Authenticator mini unterstützt bis zu 100 Konten, so dass der Benutzer mehrere Zugangspunkte einfach und sicher verwalten kann.Klare InformationsanzeigeDer Authenticator ist mit einem LCD-Display ausgestattet, das eine visuelle Rückmeldung und einen einfachen Zugriff auf wichtige Informationen bietet, damit die Benutzer ihren Zugang in Echtzeit überwachen können.Vielseitigkeit bei der TemperaturDas Gerät ist für den Betrieb in einem Temperaturbereich von 0°C bis 50°C ausgelegt und kann somit verschiedenen Umgebungsbedingungen standhalten, wodurch es sich für unterschiedliche Umgebungen eignet.Hohe Konformität mit StandardsDieser Authentifikator hält sich an mehrere Konformitätsstandards, einschließlich SHA-512, SHA-256 und OATH TOTP, und gewährleistet so eine sichere Authentifizierung und Datenschutz.Gebrauchsfertige KonnektivitätDer REINER SCT Authenticator mini wird mit einem 1 m langen USB-Kabel geliefert, das den Anschluss an Geräte erleichtert und eine schnelle Integration in bestehende Sicherheitseinrichtungen ermöglicht.68,65 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Fahrholz, Bernd: Investment BankingInvestment Banking , Unternehmensübernahmen und Finanzierungsstrukturen , Bremsbeläge > Bremsen & Bremsenteile , Auflage: 2., vollständig überarbeitete Auflage, Erscheinungsjahr: 20240909, Produktform: Leinen, Autoren: Fahrholz, Bernd~Röver, Jan-Hendrik, Edition: NED, Auflage: 24002, Auflage/Ausgabe: 2., vollständig überarbeitete Auflage, Seitenzahl/Blattzahl: 722, Abbildungen: mit 91 Abbildungen, Keyword: Akquisitionsfinanzierung; Asset Backed; Corporate Finance; Merger & Acquisitions; Private Equity; Projektfinanzierung; Unternehmensfinanzierung, Fachschema: Bank / Investment Banking~Investment Banking~Finanzierung~Bank - Bankgeschäft ~Finanzwirtschaft~Recht~Stiftungsrecht~Treuhand - Treuhänder~Wirtschaftsgesetz~Wirtschaftsrecht~Betriebswirtschaft - Betriebswirtschaftslehre, Fachkategorie: Bankwirtschaft~Bankwesen und Finanzen: Lehrbücher, Handbücher~Kapital und Treuhand, Stiftungen~Finanzrecht, allgemein~Betriebswirtschaftslehre, allgemein, Warengruppe: HC/Betriebswirtschaft, Fachkategorie: Unternehmensfinanzierung, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Vahlen Franz GmbH, Verlag: Vahlen Franz GmbH, Verlag: Vahlen, Franz, GmbH, Verlag, Blätteranzahl: 722 Blätter, Länge: 245, Breite: 170, Höhe: 45, Gewicht: 1384, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft,129,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie erhöht die Zwei-Faktor-Authentifizierung die Sicherheit von Online-Konten?
Die Zwei-Faktor-Authentifizierung erfordert neben dem Passwort eine zusätzliche Bestätigung, z.B. durch einen SMS-Code oder Fingerabdruck. Dadurch wird es schwieriger für Hacker, auf das Konto zuzugreifen, selbst wenn das Passwort gestohlen wurde. Die Zwei-Faktor-Authentifizierung bietet eine zusätzliche Sicherheitsebene, da ein Angreifer sowohl das Passwort als auch den zweiten Faktor benötigt, um Zugriff zu erhalten. **
-
Wie funktioniert die Zwei-Faktor-Authentifizierung und warum ist sie wichtig für die Sicherheit im Online-Banking?
Die Zwei-Faktor-Authentifizierung erfordert zwei verschiedene Arten von Identitätsnachweisen, wie z.B. Passwort und SMS-Code. Dies erhöht die Sicherheit, da ein Angreifer beide Faktoren benötigen würde, um Zugriff zu erhalten. Im Online-Banking schützt dies vor unbefugtem Zugriff und hilft, die persönlichen Finanzdaten sicher zu halten. **
-
Wie kann die Zwei-Faktor-Authentifizierung dazu beitragen, die Sicherheit von Online-Konten zu erhöhen? Was sind die Vorteile der Zwei-Faktor-Authentifizierung im Vergleich zur herkömmlichen Passwort-Eingabe?
Die Zwei-Faktor-Authentifizierung erhöht die Sicherheit von Online-Konten, indem sie eine zusätzliche Sicherheitsebene bietet, die über das traditionelle Passwort hinausgeht. Durch die Verwendung von zwei verschiedenen Authentifizierungsfaktoren, wie z.B. einem Passwort und einem Einmalcode, wird es für Angreifer schwieriger, auf das Konto zuzugreifen. Im Vergleich zur herkömmlichen Passwort-Eingabe bietet die Zwei-Faktor-Authentifizierung einen zusätzlichen Schutz vor Phishing-Angriffen, Datenlecks und unbefugtem Zugriff. **
-
Wer bietet zwei Faktor Authentifizierung?
Wer bietet zwei Faktor Authentifizierung? Zwei-Faktor-Authentifizierung wird von vielen großen Technologieunternehmen wie Google, Apple, Microsoft und Facebook angeboten. Diese zusätzliche Sicherheitsebene hilft, Benutzerkonten vor unbefugtem Zugriff zu schützen, indem sie neben dem Passwort eine weitere Bestätigungsmethode erfordert. Durch die Verwendung von Methoden wie SMS-Codes, Authentifizierungs-Apps oder physischen Sicherheitsschlüsseln können Benutzer sicherstellen, dass nur autorisierte Personen auf ihre Konten zugreifen können. Die Zwei-Faktor-Authentifizierung ist eine effektive Methode, um die Sicherheit von Online-Konten zu erhöhen und die Privatsphäre der Benutzer zu schützen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.